LINUX.ORG.RU

Salmon - значок в трее и уведомления о проблемах с systemd-сервисами и не только

 , , , ,

Salmon - значок в трее и уведомления о проблемах с systemd-сервисами и не только
Группа Open Source

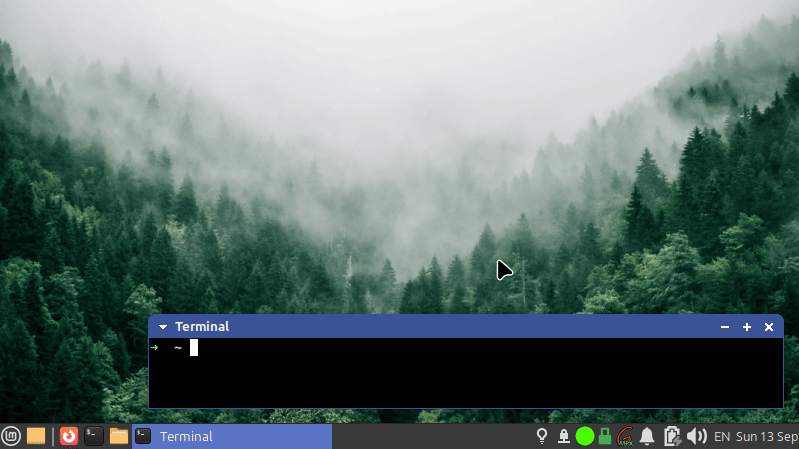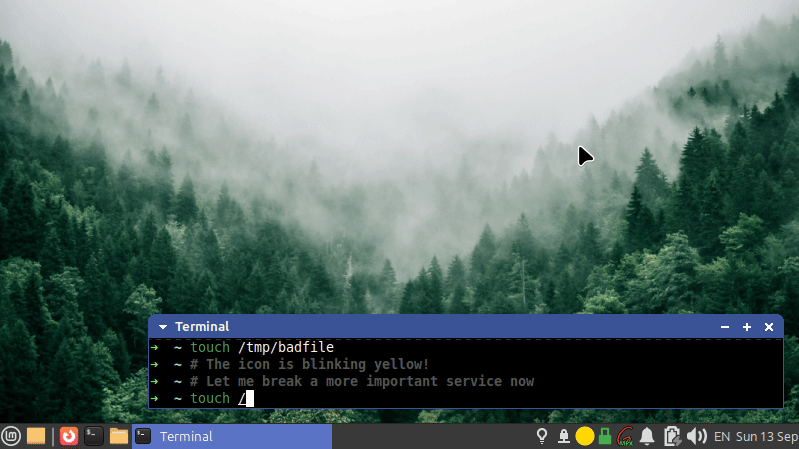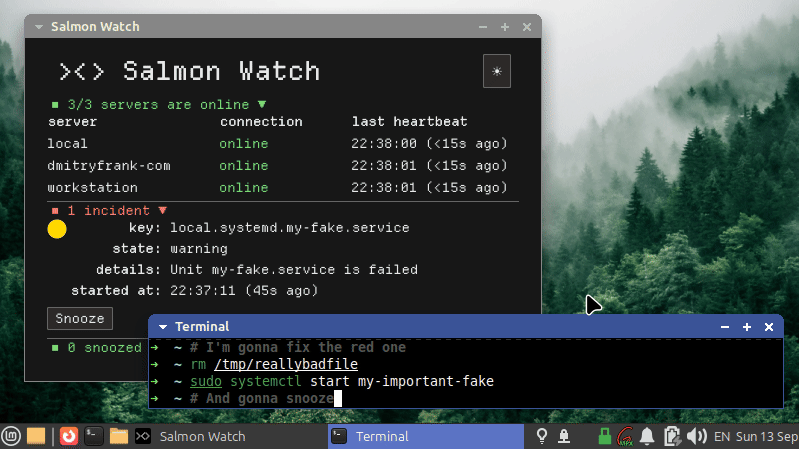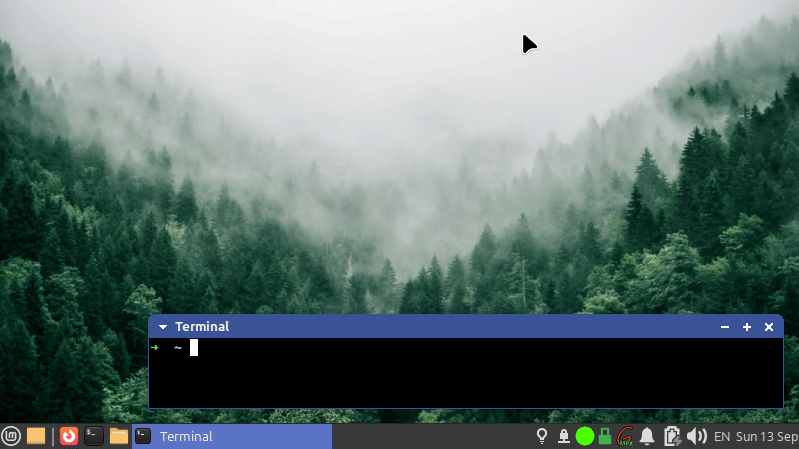
Опубликована версия Salmon 1.1.1 - простой системы мониторинга локальных и удаленных Linux-машин.

Идея проекта появилась после того, как я обнаружил, что на одной из моих машин systemd-сервис Syncthing не работал уже несколько недель, а я об этом ничего не знал и понял это лишь позднее, по косвенным признакам. Разворачивать полноценный стек мониторинга в моем случае было избыточно - мне просто хотелось иметь значок в трее, который начинает мигать и напоминает о проблемном сервисе, пока инцидент не будет устранен или временно отложен. Минимально работоспособная версия Salmon была написана еще в 2021 году, после чего несколько лет использовалась только для собственных нужд. Теперь проект приведен в более законченный вид и опубликован.

( читать дальше... )

>>> Демо gif

>>> GitHub проекта (github.com)

dimonomid
()

Я перенёс вырезанную карту CS:GO в CS:Source

 , ,

Я перенёс вырезанную карту Alleyway из CS:GO в CSS. В декабре 2024 я пытался восстановить вырезанную карту и сделал более или менее успешно, однако нынешняя версия для CS:Source стала лучше и проработанней. Улучшенный порт доступен на ModDB.

Недавно альфа-билды CS:GO за 2011 год стали доступны на сайте Half-Life Project Beta. И там оказалось, что есть готовая карта Alleyway. Недоработки карты я искал через noclip, но я не нашел.

Несмотря на то, что CS:Source как минимум 15 лет официально доступен для Linux без Wine и Proton, при портировании карты без Proton не обошлось. Дело в том, что инструменты для создания всего для игр на движке Source до сих пор OnlyWindows. Для работы с картами я юзал Hammer++ вместо обычного Hammer, потому что Hammer++ лучше работает чем Hammer.

Карта для CSS - это всего лишь один файл, потому что нужные ассеты я запаковал в карту, так что помойки из ассетов в вашей игре не будет и при этом карта играбельна.

ConLenov
()

OpenRGB достигла версии 1.0

 , , ,

Группа Hardware and Drivers

Тихо и незаметно вышла версия 1.0 программы для управления светодиодами на материнской плате, картах расширения и прочем оборудовании и периферии. Судя по упоминаниям на ЛОРе, ею пользуются, в основном, для отключения раздражающей подсветки, и с задачей она справляется.

Основные отличия от релиз-кандидатов, которыми пользовались последние полтора года — окончательный отказ от Qt5 и переход на свой собственный форк HIDAPI — библиотеки для USB HID class (устройств USB и Bluetooth для взаимодействия с человеком — клавиатур, мышей, игровых контроллеров).

( читать дальше... )

>>> Списки изменений (codeberg.org)

question4
()

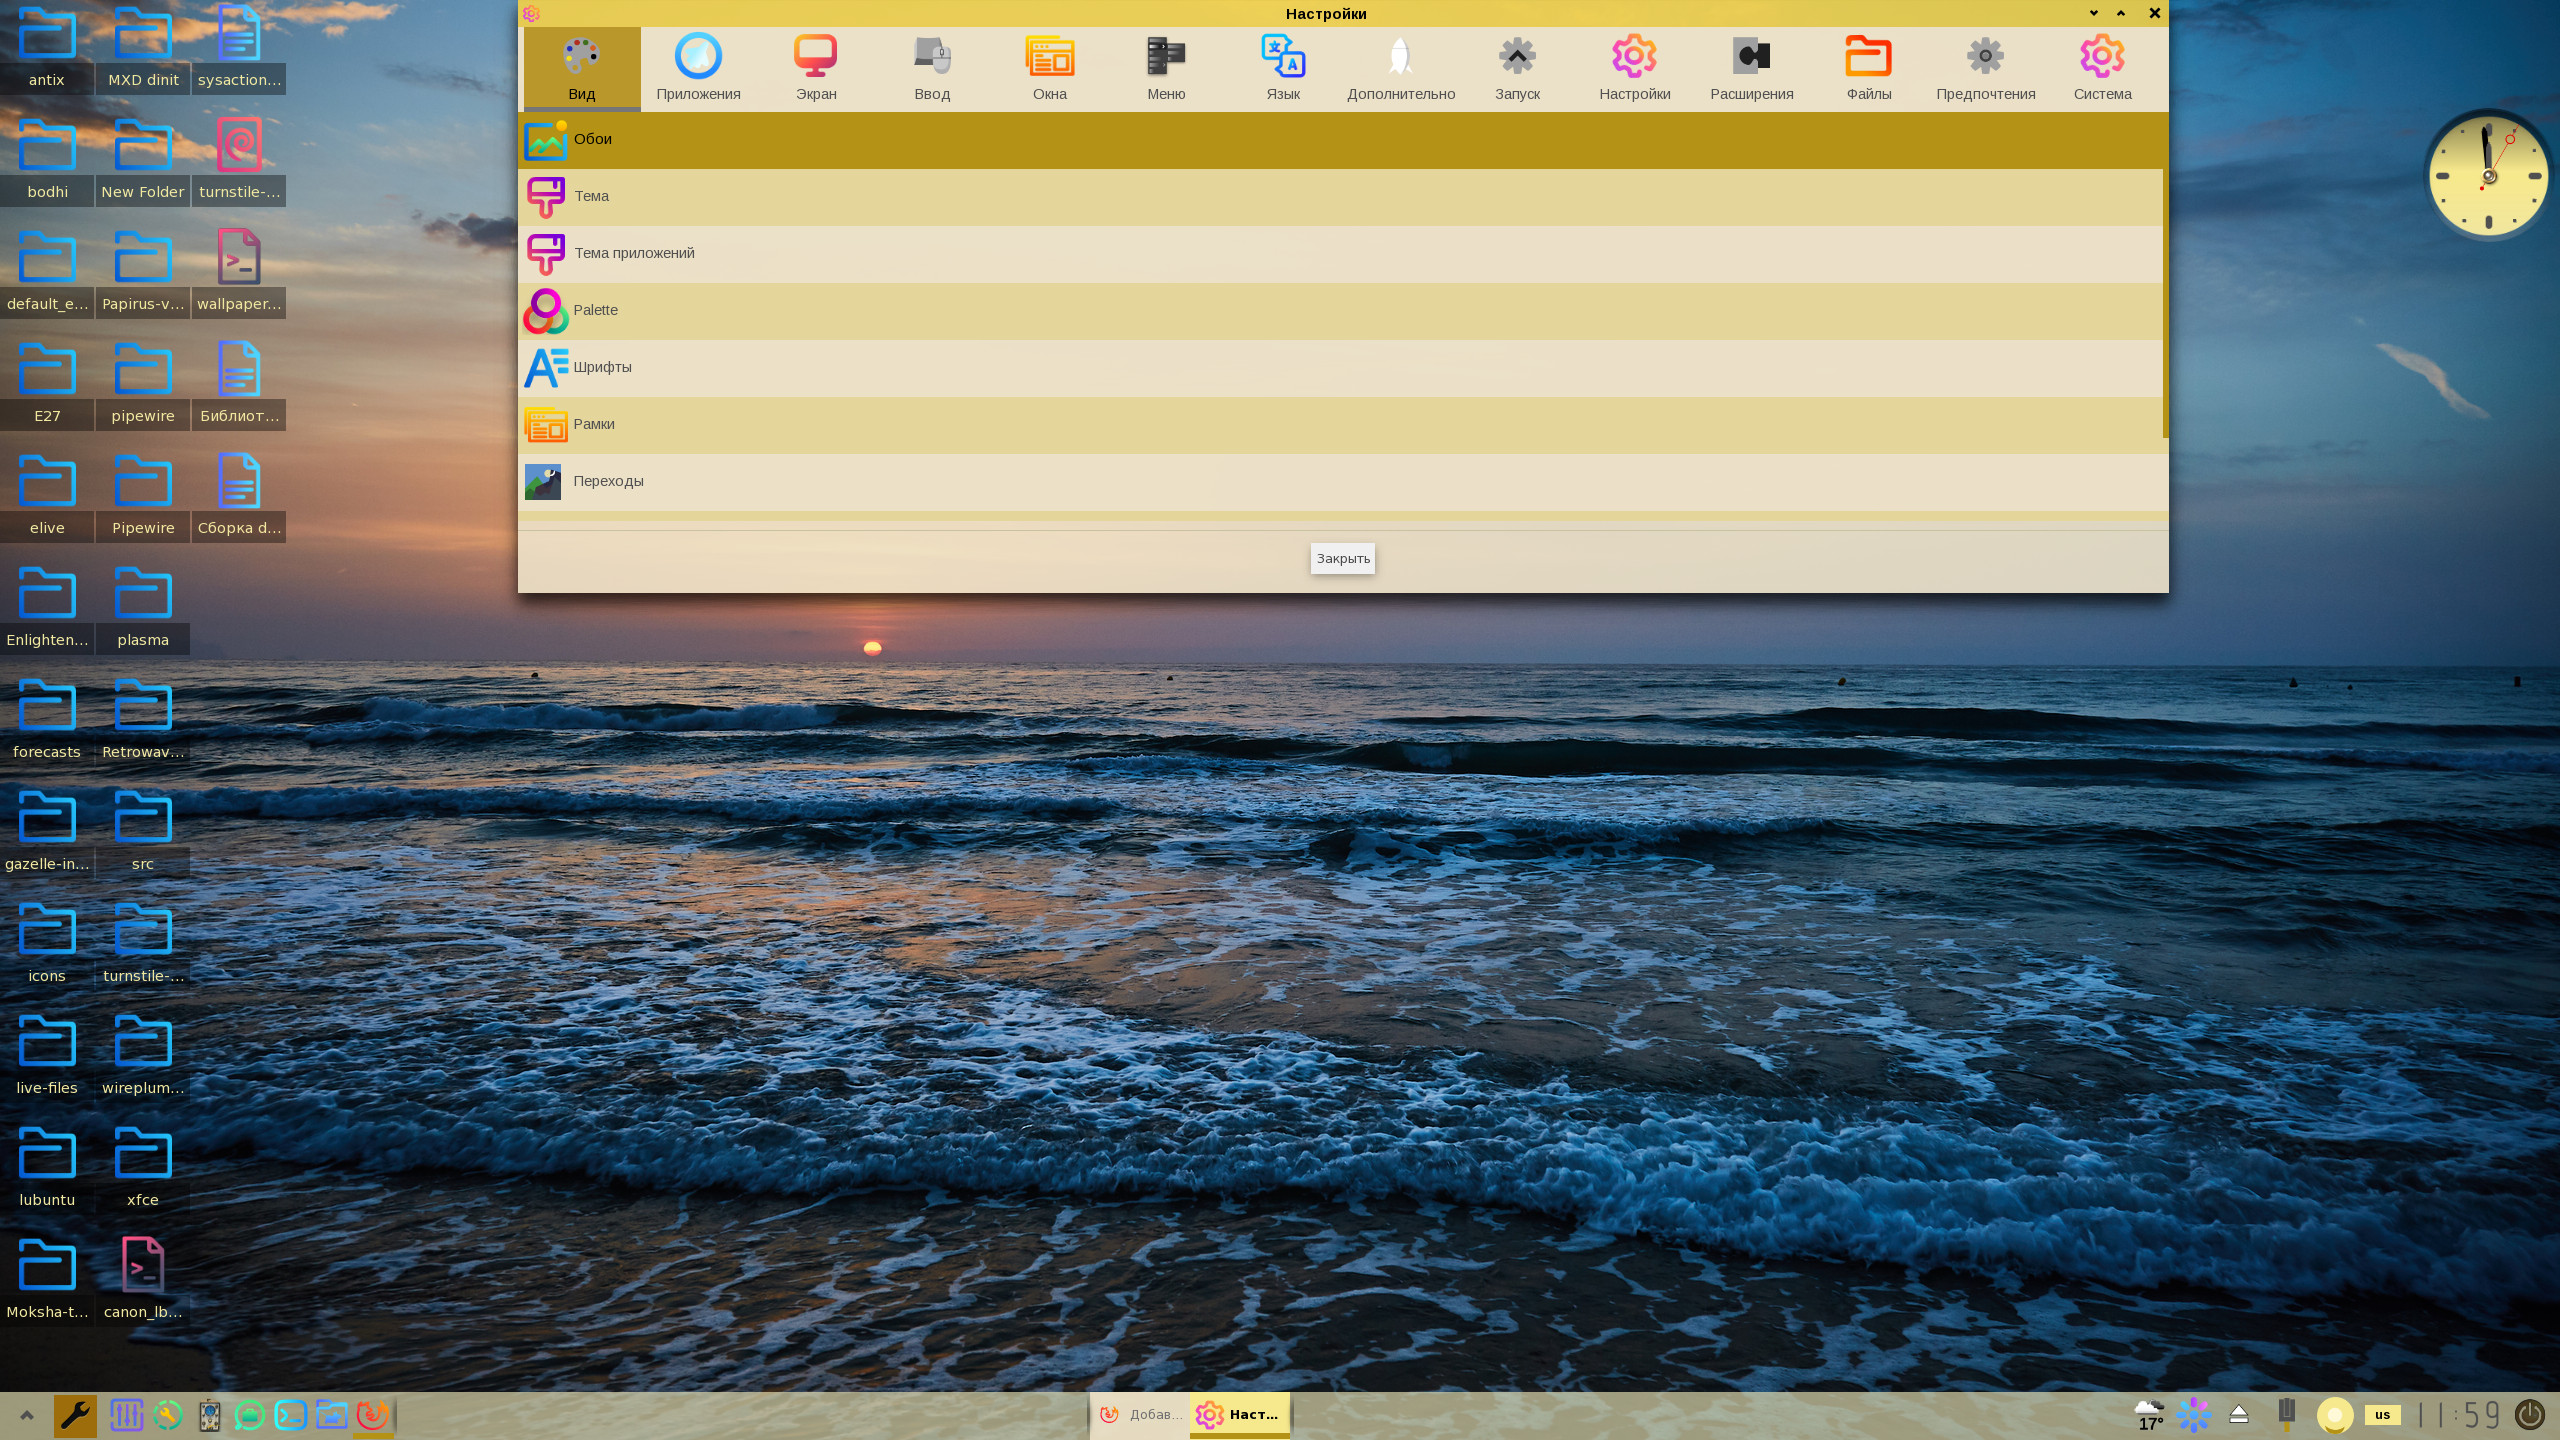
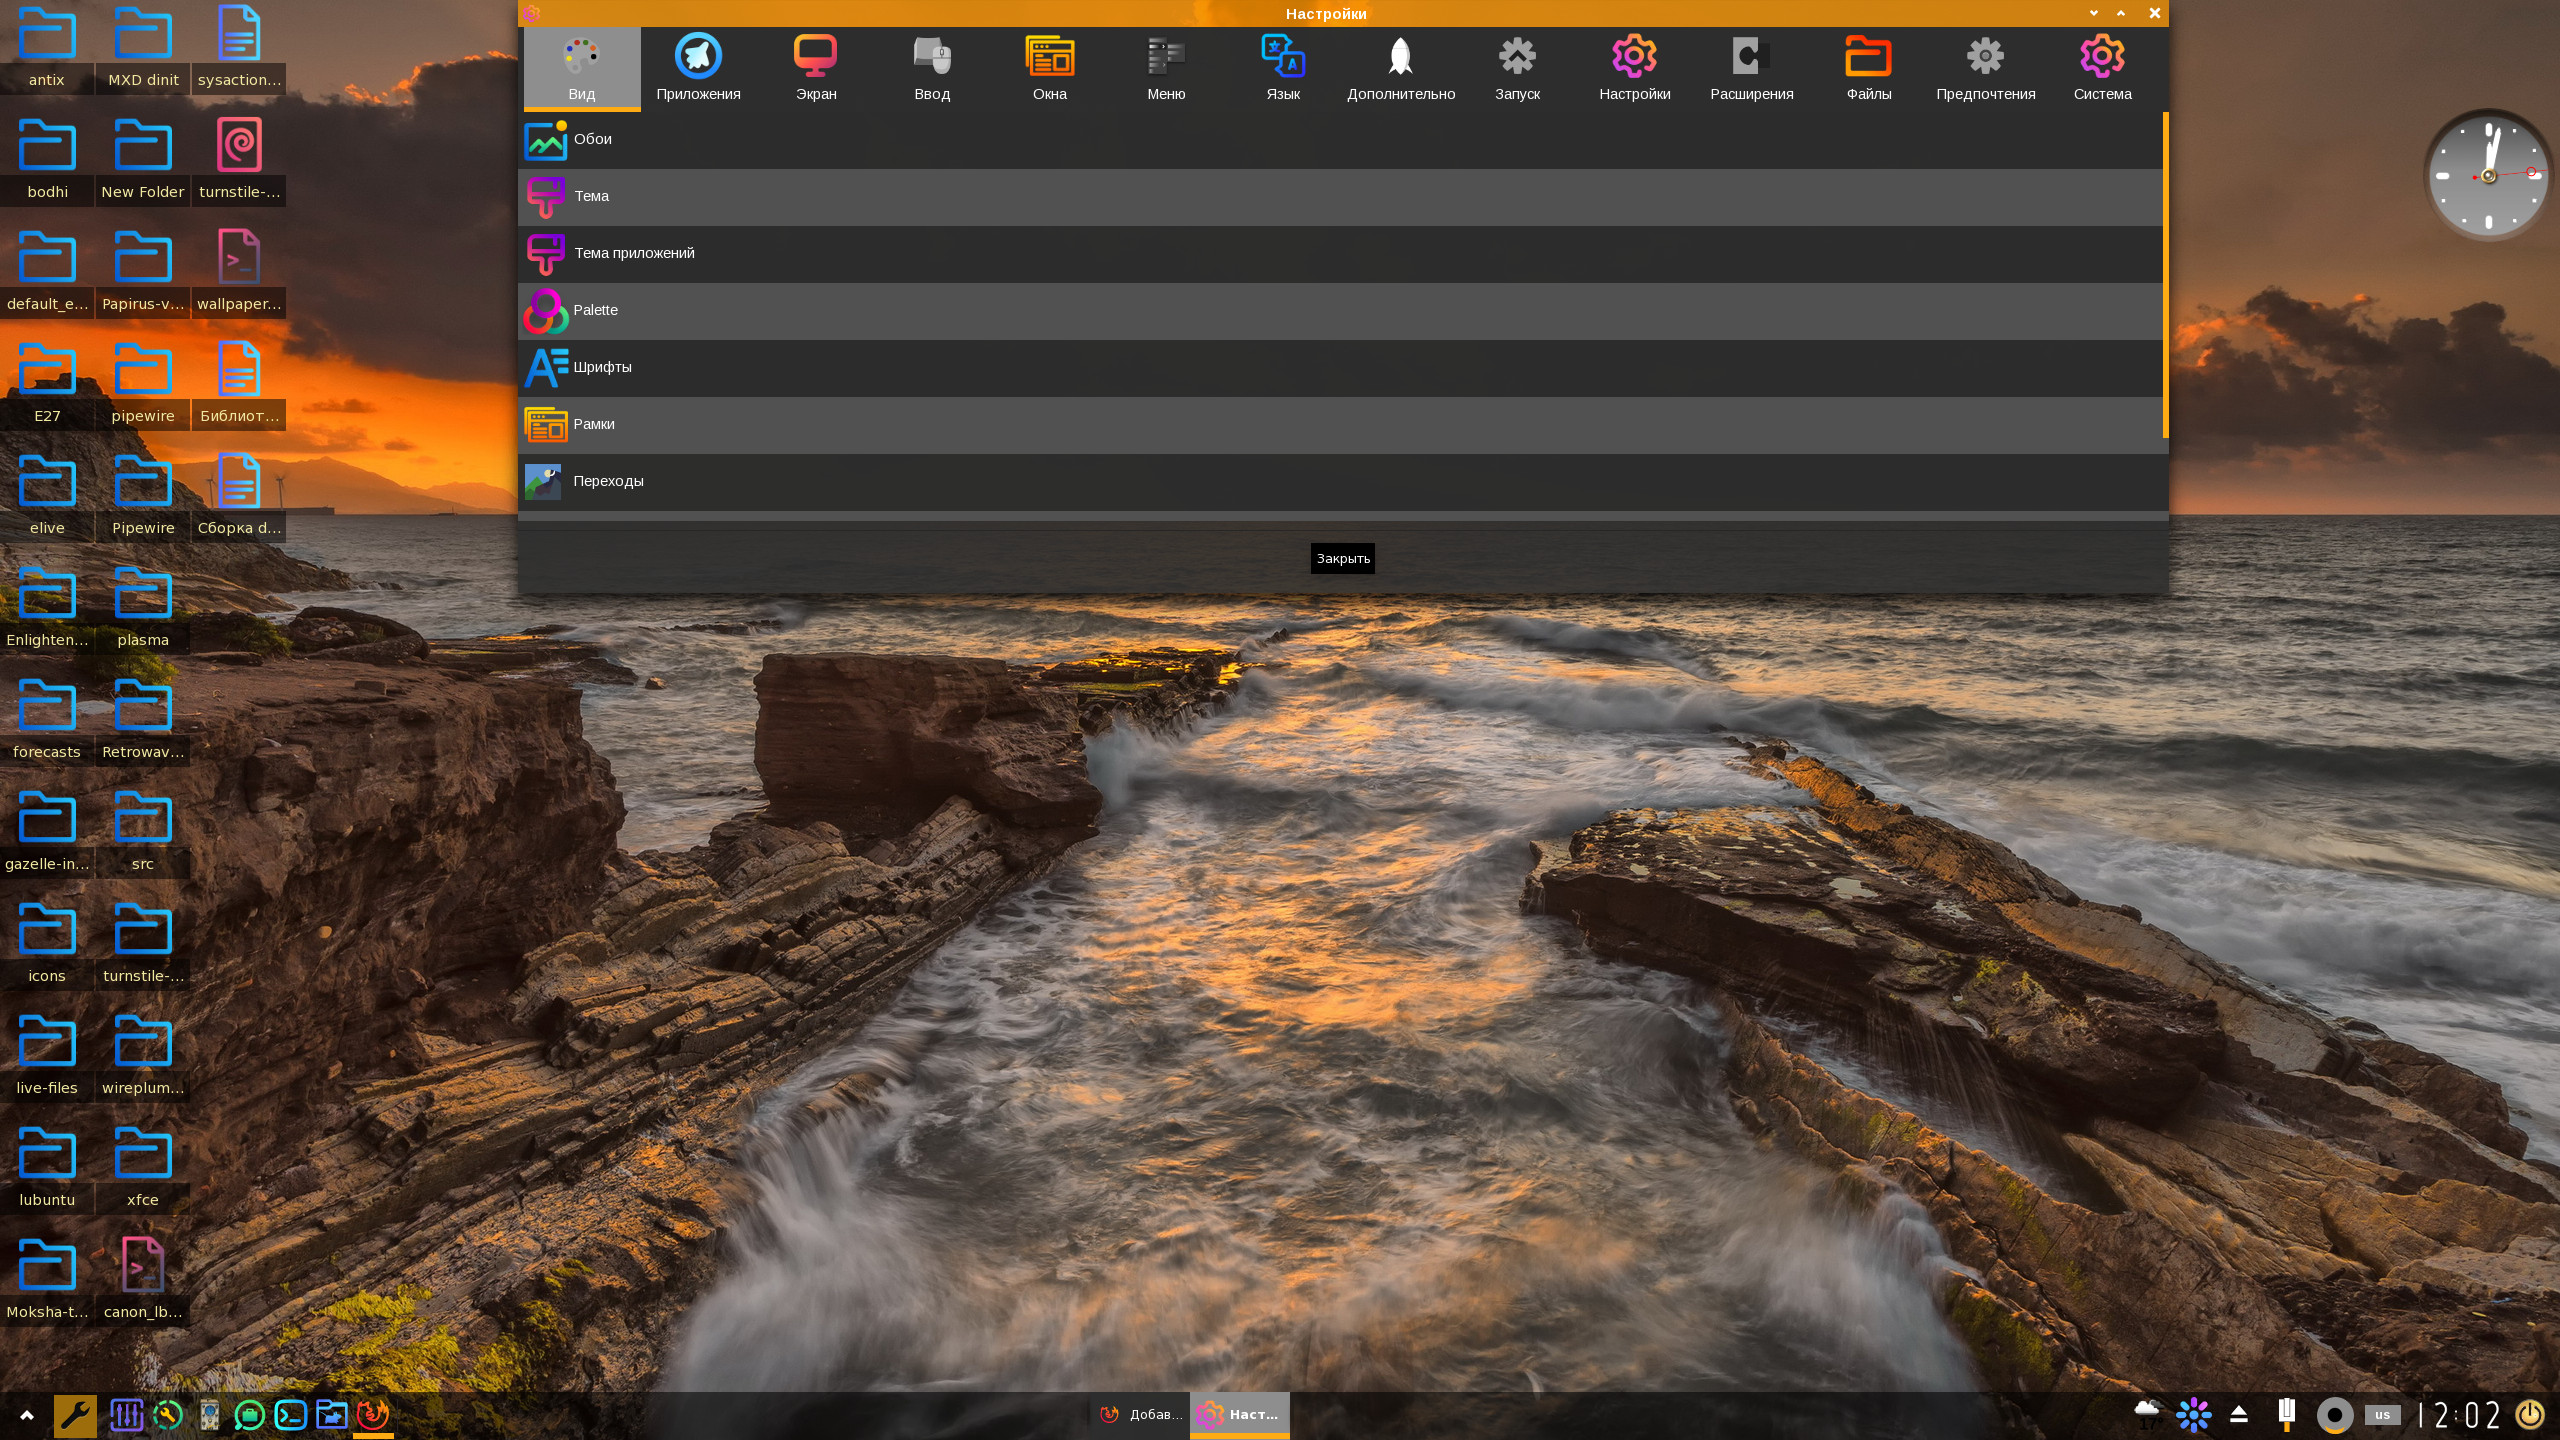
Enlightenment E27

 , , , , turnstile

Это мой форк Enlightenment E27. Сборка на основе antiX без systemd и elogind. Система инициализации: Dinit Сессия: Seatd + Turnstile Сервер: Xlibre

Почему форк? Да потому что, поcле установки версии 0.27.1 нашел пару багов, думал, что в версии из Git их исправили,но нет. Там все сломали - у меня крашился экран. Из последних исправлении только обкатка своих новых наработок для Wayland. Поэтому принял решение брать рабочую версию и исправлять там, что мне не нравится. «Спасение утопающих-….» Теперь это мой основной DE. Легкий, красивый, лучший!))

Valera78
()

Чем, по вашему мнению, является язык программирования Rust в 2026 году?

 ,

Просто хочу разобраться

Для участия в опросе войдите или зарегистрируйтесь.

>>> Результаты

unclestephen
()

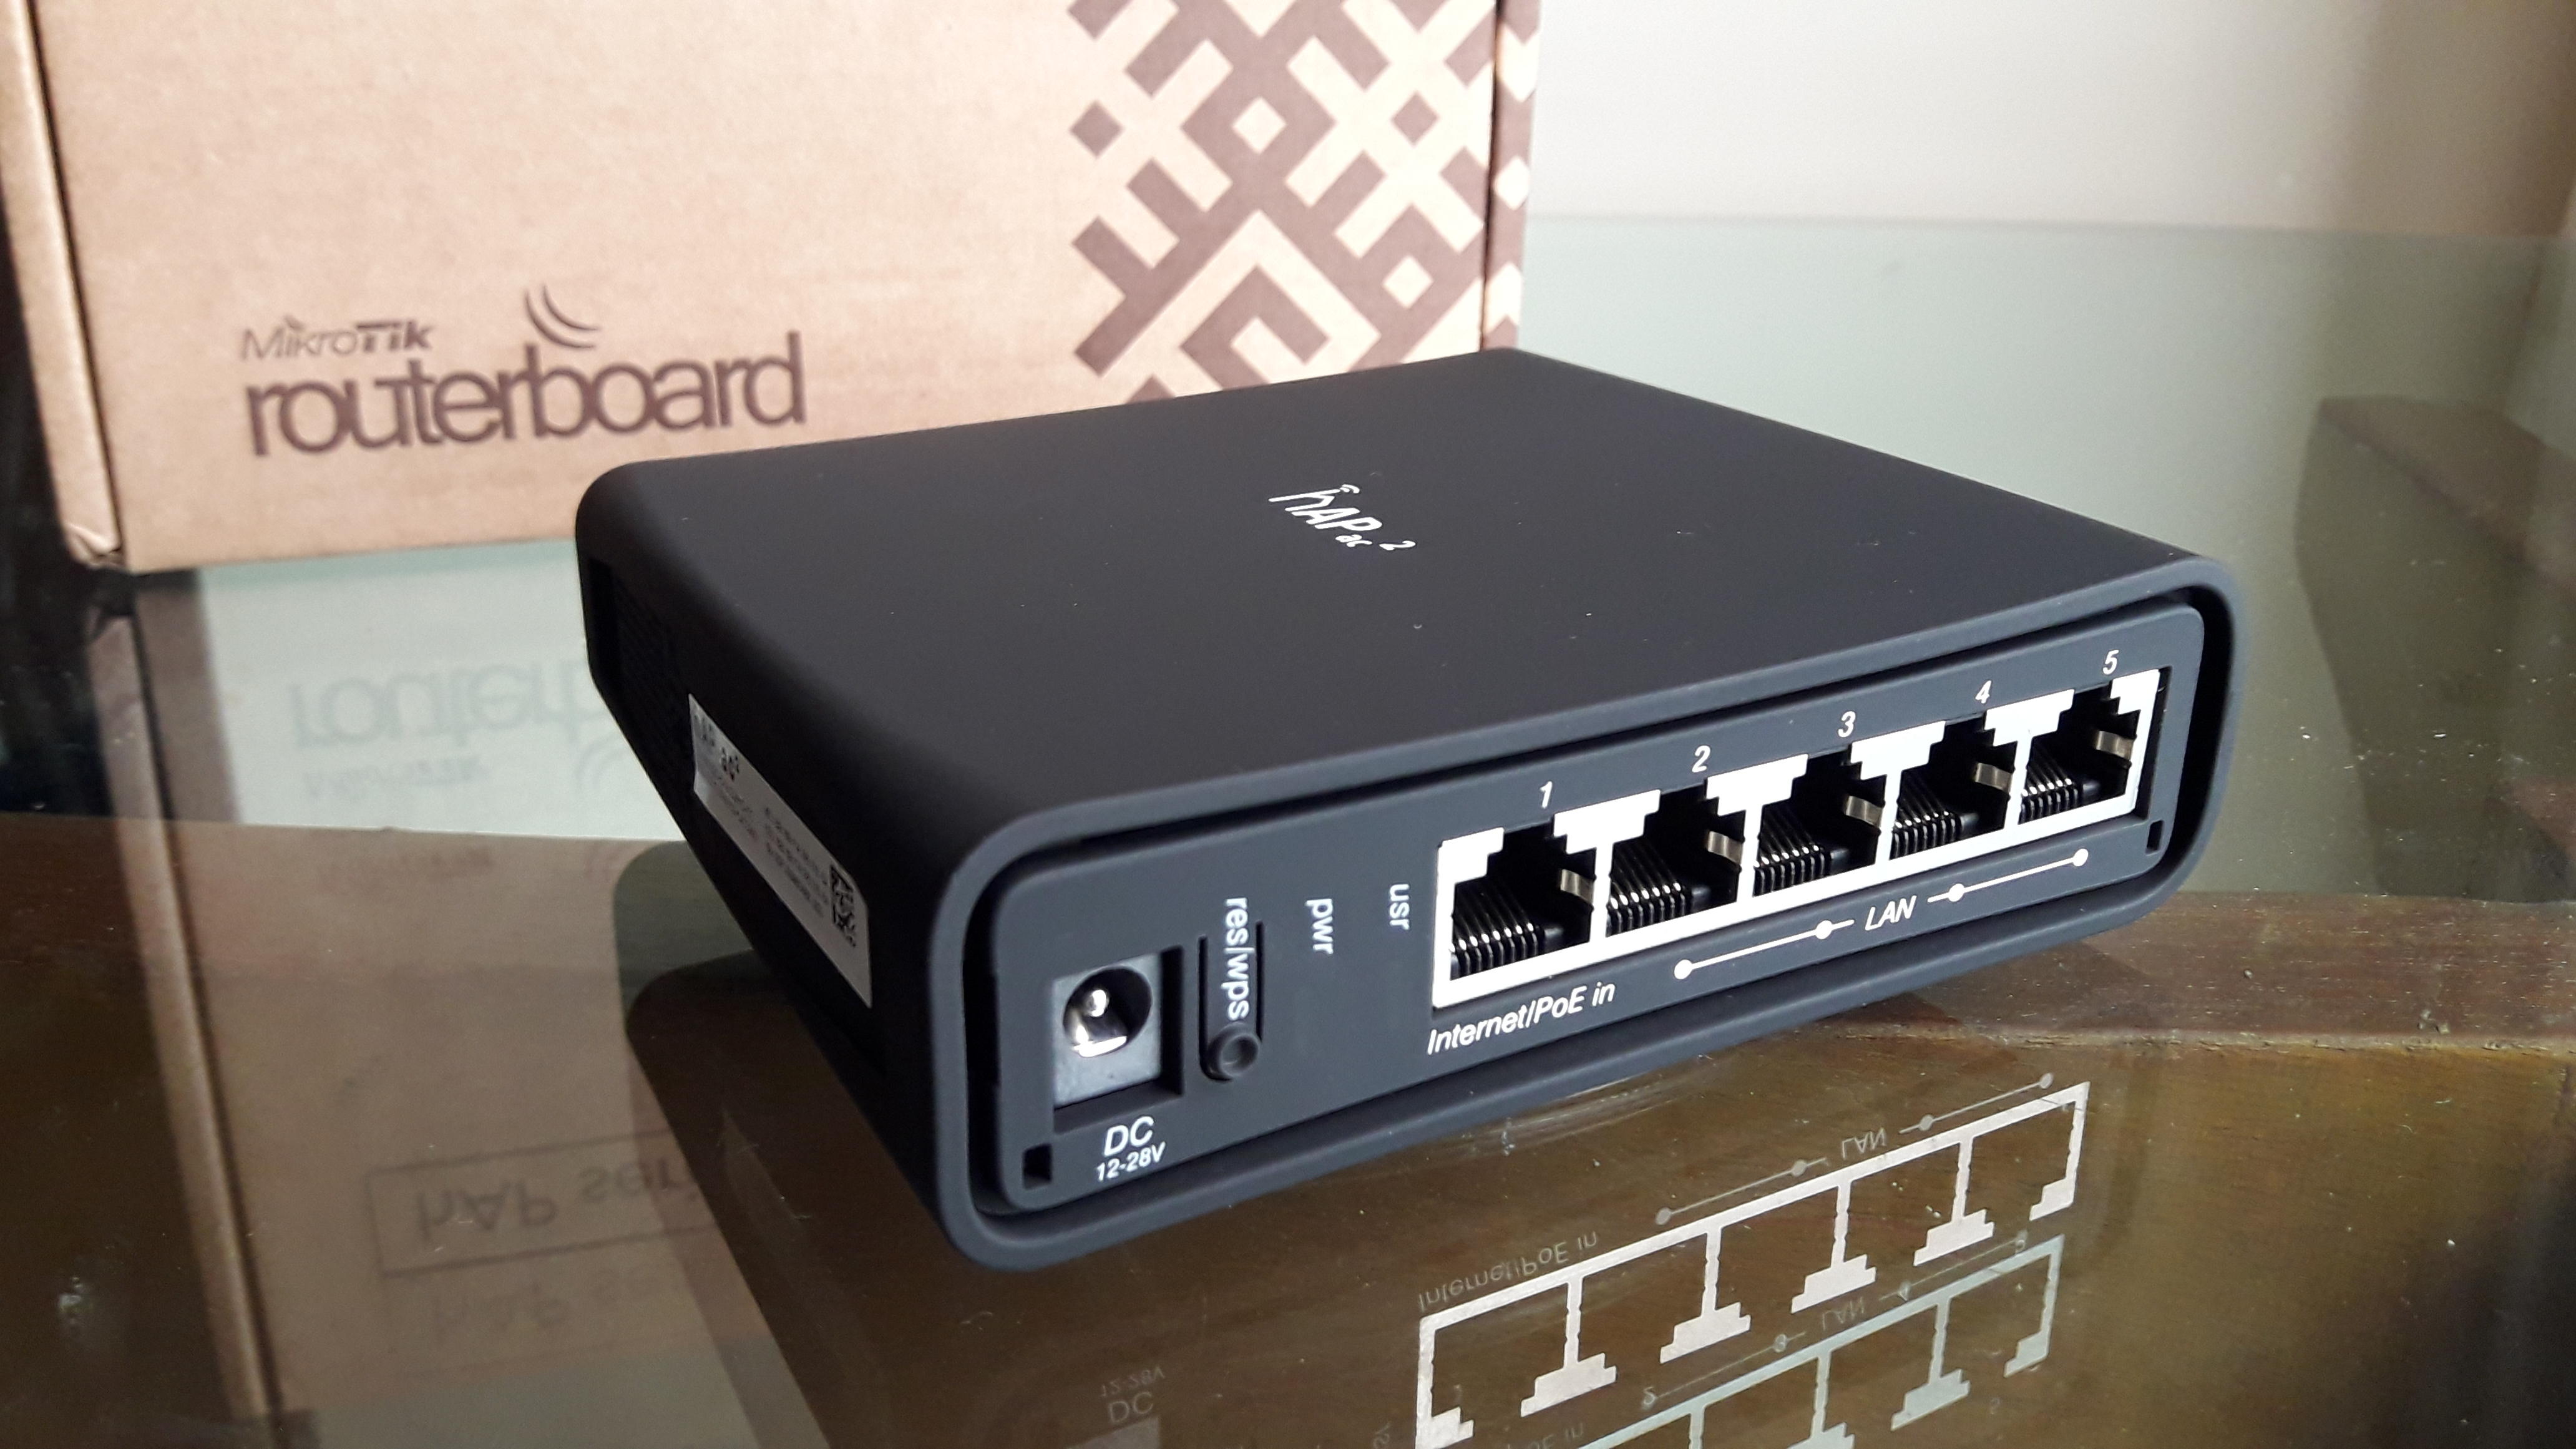
MikroTrick: критические уязвимости MikroTik RouterOS уже используются в реальных атаках

 , , , ,

Группа Безопасность

Исследователи CERT Polska раскрыли шесть уязвимостей в MikroTik RouterOS, две из которых объединяются в цепочку, получившую название MikroTrick. По данным исследователей, цепочка позволяет без аутентификации получить полный административный контроль над маршрутизатором, если его SSH-сервис доступен из недоверенной сети. CERT Polska уже подтвердила эксплуатацию MikroTrick в реальных атаках, наблюдавшихся как минимум со 2 сентября 2026 года.

MikroTik выпустила исправления 3 сентября и обозначила обновление как важное security update. Исправленные версии — RouterOS 6.49.21, 7.23.4, 7.24.2 и 7.25beta3. Производитель рекомендует обновиться всем пользователям, хотя подчёркивает, что большинство стандартных конфигураций непосредственно атаке не подвержено: в конфигурации RouterOS по умолчанию доступ к SSH со стороны интернета блокируется firewall.

( читать дальше... )

>>> Источник (mikrotik.com)

unclestephen
()

PostGREShell: в PostgreSQL обнаружили существовавшую 12 лет возможность запуска произвольного кода

 , ,

PostGREShell: в PostgreSQL обнаружили существовавшую 12 лет возможность запуска произвольного кода
Группа Безопасность

1 сентября исследователи Cyera Research раскрыли подробности уязвимости PostGREShellCVE-2026-6471, позволявшей пользователю PostgreSQL с привилегией REPLICATION загружать произвольные нативные библиотеки в процесс СУБД. Ошибка появилась вместе с механизмом логического декодирования ещё в PostgreSQL 9.4 и оставалась незамеченной около 12 лет. Само исправление было выпущено раньше — 13 августа в PostgreSQL 18.6, 17.11, 16.15, 15.19 и 14.24.

PostgreSQL оценил CVE-2026-6471 в 7,2 балла CVSS. Согласно официальному описанию, пользователь, не являющийся суперпользователем, но имеющий атрибут REPLICATION, мог через механизм логического декодирования заставить сервер выполнить dlopen() произвольного файла, доступного системной учётной записи PostgreSQL. В результате код из библиотеки выполнялся уже не с SQL-правами атакующего, а непосредственно внутри процесса сервера БД.

( читать дальше... )

>>> Источник (cyera.com)

unclestephen
()

Simplerpc: Простой RPC на Си для Linux-приложений

 , ,

Есть классическая проблема: изолированные процессы — хорошо для надёжности, но хочется иногда позвать функцию из соседа, как будто она лежала в той же библиотеке. Стандартные IPC — это всегда протокол: описал интерфейс, сгенерировал стабы, поднял сервер, прописал адреса. simplerpc предлагает путь короче: ты пишешь обычную функцию на Си, линкуешь библиотеку — и она автоматически становится RPC-методом, доступным другим процессам на той же машине.

( читать дальше... )

dsn76
()

DirectX backend в LLVM получил статус официально поддерживаемой архитектурной цели

 ,

DirectX backend в LLVM получил статус официально поддерживаемой архитектурной цели
Группа Open Source

В LLVM завершён перевод DirectX backend из экспериментального в официальный статус. Соответствующий pull request #214066 был влит в основную ветку llvm-project 31 августа. DirectX перенесён из LLVM_ALL_EXPERIMENTAL_TARGETS в обычный LLVM_ALL_TARGETS, поэтому теперь backend будет собираться по умолчанию вместе с другими штатными целями LLVM.

Ранее для его включения требовалось явно добавлять DirectX через CMake-параметр LLVM_EXPERIMENTAL_TARGETS_TO_BUILD. В принятом изменении DirectX добавлен в стандартный список targets и удалён из экспериментального.

Речь идёт не о реализации Direct3D или графическом драйвере. DirectX backend преобразует LLVM IR в DXIL — DirectX Intermediate Language, используемый DirectX 12 для представления скомпилированных шейдеров. Согласно документации LLVM, DXIL основан на bitcode старого LLVM 3.7, дополненного специфичными для DirectX операциями, ограничениями и метаданными. Результат помещается в контейнер DXContainer, содержащий DXIL и дополнительную информацию о шейдере.

( читать дальше... )

>>> Источник (github.com)

unclestephen
()

Еще топики

Сентябрь 2026

Сентябрь 2026

RSS-подписка на новости

Канал в Telegram